
En breve
El Reglamento (UE) 2024/1689 puede obligar a documentar el uso de la IA a empresas, autónomos y administraciones, según su rol y el nivel de riesgo del sistema, pero excluye expresamente a las personas particulares que usan IA por motivos personales.
En este artículo· 6 secciones
El EU AI Act (Reglamento UE 2024/1689) puede obligar a documentar el uso de la inteligencia artificial a las organizaciones que actúan como proveedores o deployers en el marco de una actividad profesional o comercial — no a las personas particulares que usan IA de forma estrictamente personal. Entender esta distinción es clave antes de diseñar cualquier proceso de documentación interna.
¿A quién se aplica realmente el EU AI Act?
El Artículo 2 del Reglamento define el ámbito de aplicación. La norma alcanza a:
- Proveedores: que desarrollan o comercializan sistemas de IA en la UE.
- Deployers (responsables del despliegue): que usan sistemas de IA en el marco de una actividad profesional.
- Importadores y distribuidores: de sistemas de IA.
- Fabricantes de productos: que integran IA bajo su propia marca.
El propio Artículo 2 excluye expresamente a los deployers que son personas físicas y usan un sistema de IA en el marco de una actividad puramente personal y no profesional. Es decir: si usas ChatGPT para redactar una carta a un familiar o generar una imagen para tu álbum de fotos, el AI Act no te impone ninguna obligación documental. Si esa misma herramienta la usas para generar contenido de marketing de tu empresa, la actividad deja de ser personal y entran en juego las obligaciones del Reglamento.
¿Qué ocurre cuando un particular desarrolla un SaaS con IA (sin ser empresa)?
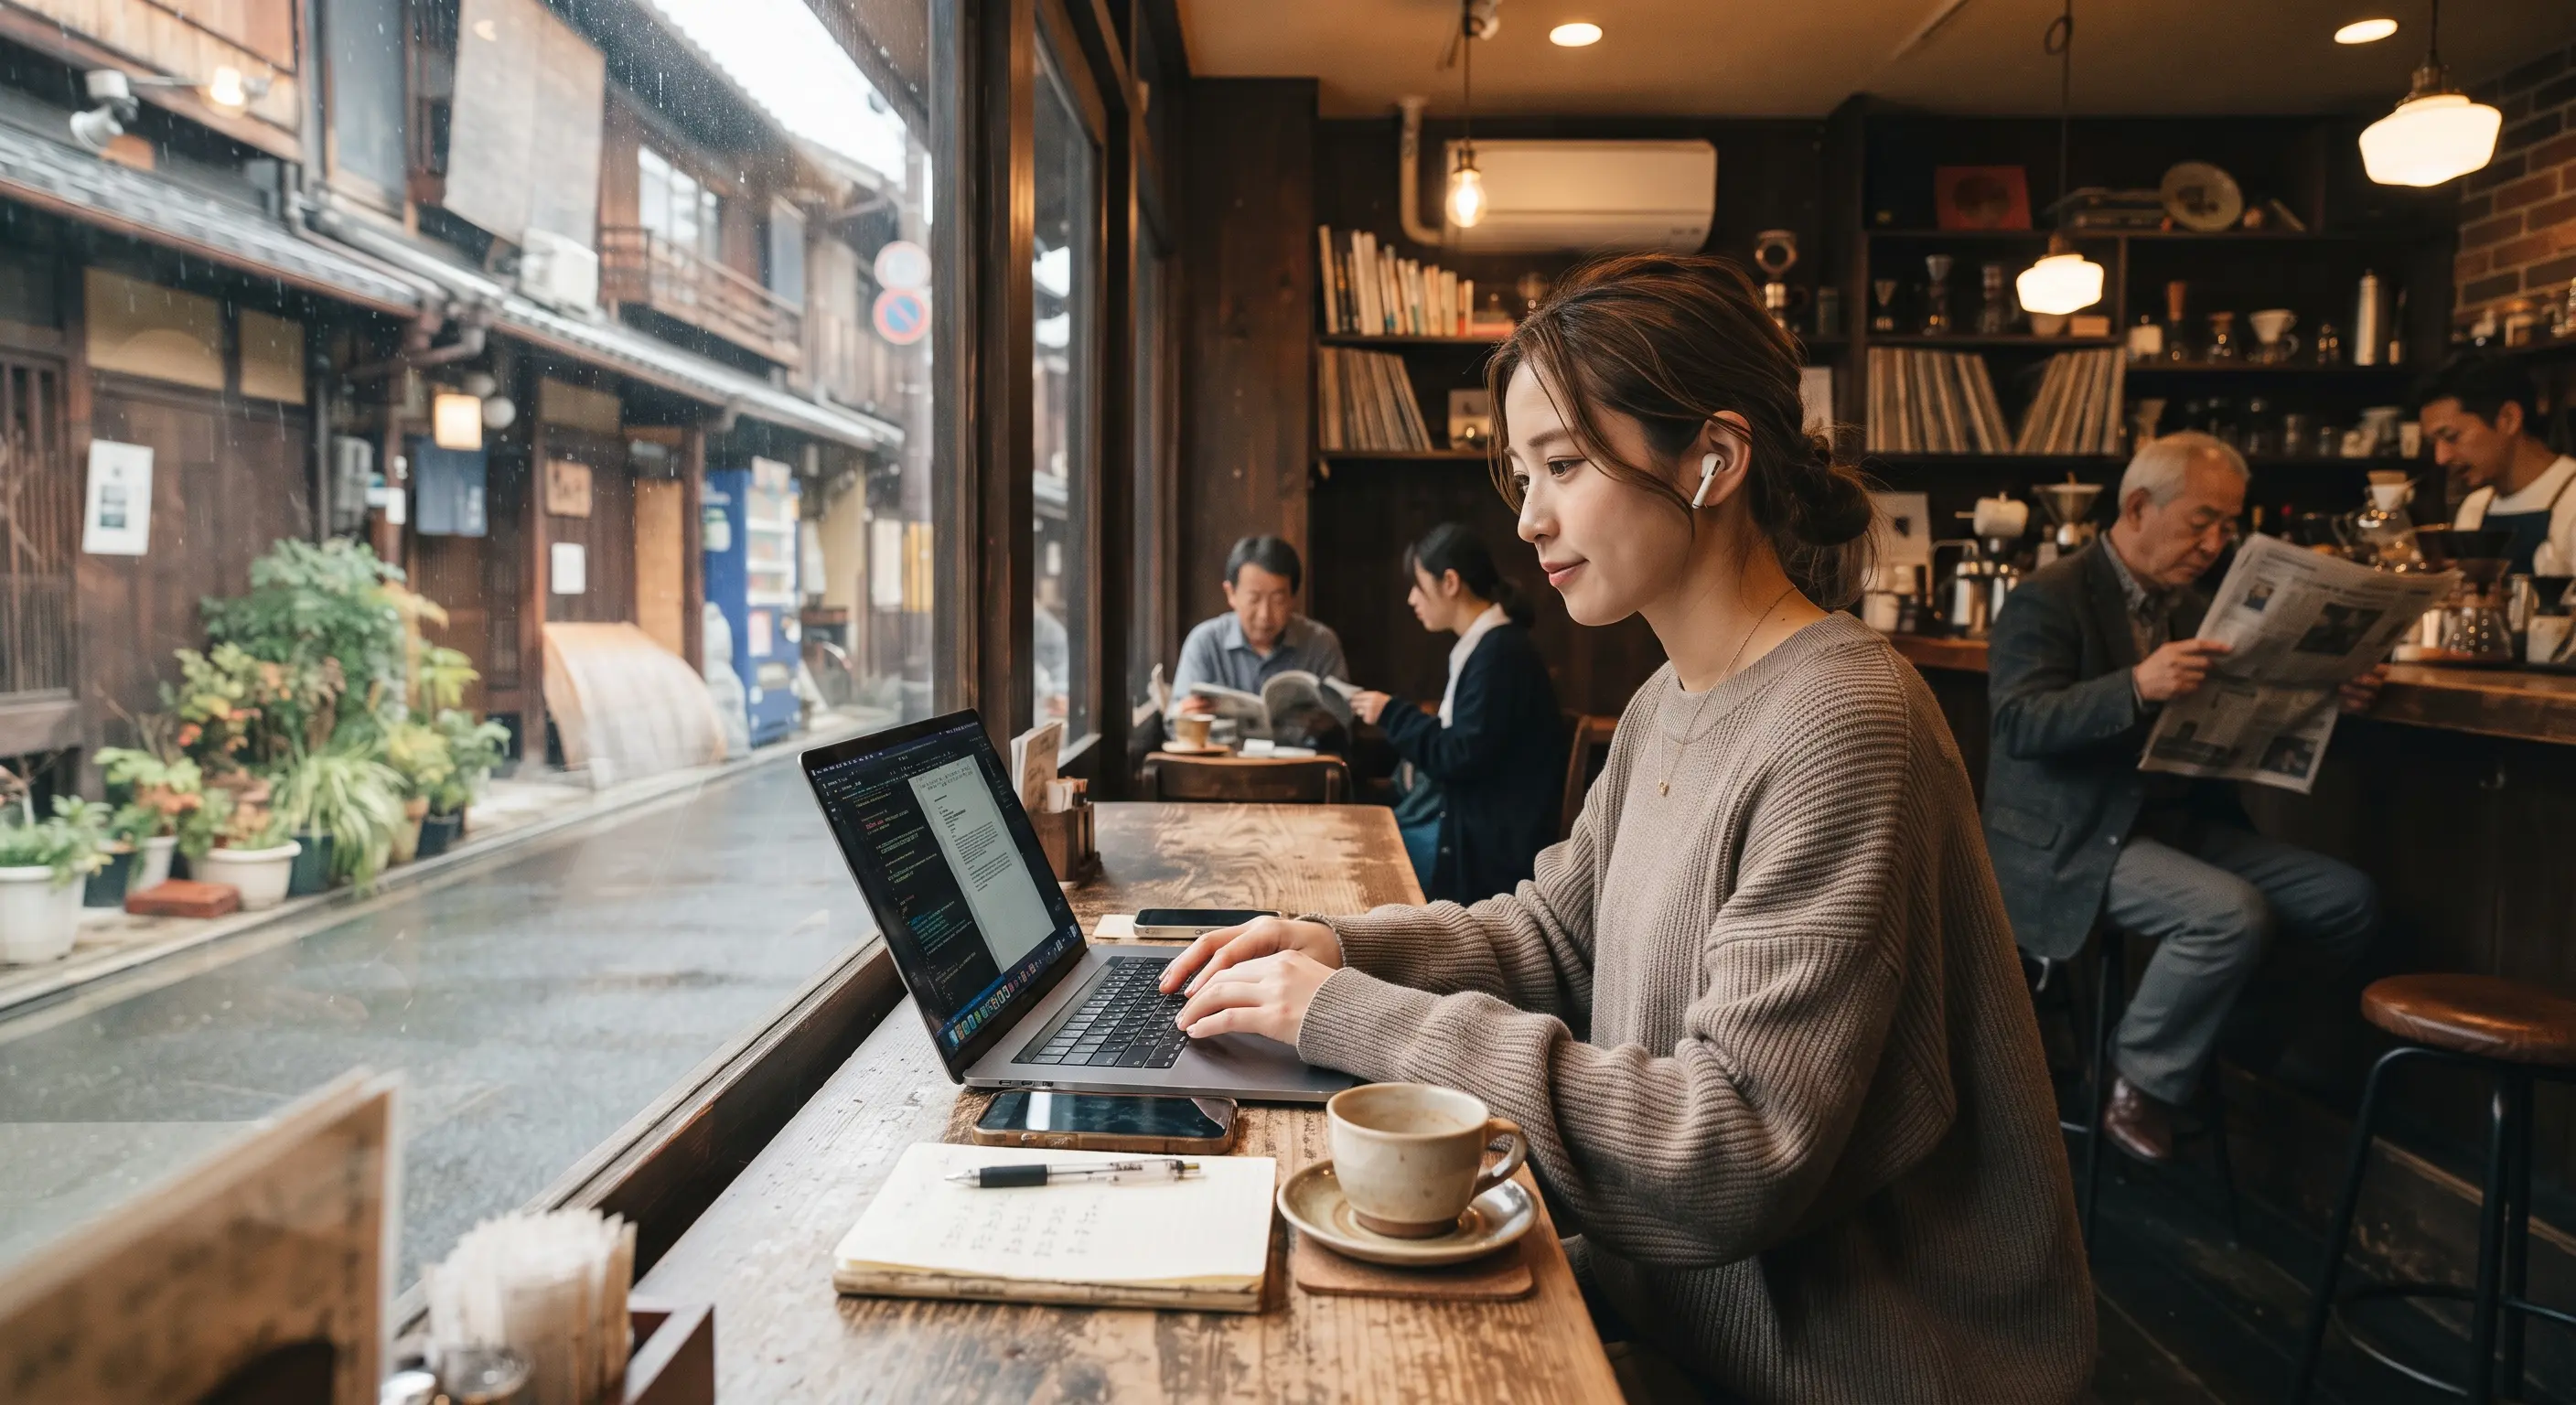
La imagen de un particular en su casa programando una aplicación con un chatbot frente a un comercio local desarrollando su propia app ilustra un escenario cada vez más común. Muchos desarrolladores crean plataformas SaaS (Software as a Service) o aplicaciones web con IA desde su habitación, movidos por la curiosidad técnica o la mejor de las intenciones. Sin embargo, **la ley no perdona la falta de
profesionalización**.
La pérdida de la excepción doméstica del RGPD
En el momento en que un particular pone un SaaS a disposición de terceros (aunque sea gratuito) y recopila datos personales (emails, nombres, o información introducida en el chatbot), pierde automáticamente la "excepción doméstica" del Artículo 2.2.c del RGPD. A ojos de la ley, ese particular se convierte en el Responsable del Tratamiento.
Riesgos críticos por falta de garantías técnicas y legales
Al no ser una empresa constituida (como una Sociedad Limitada), el creador se enfrenta a un riesgo legal crítico, especialmente al desplegar aplicaciones en entornos modernos:
Responsabilidad patrimonial ilimitada
Al no haber una figura jurídica que limite la responsabilidad corporativa, el desarrollador particular responde con todo su patrimonio personal ante cualquier brecha de datos, denuncia o sanción.
Ausencia de RLS (Row Level Security)
Muchos desarrolladores amateur omiten configurar políticas estrictas de seguridad a nivel de fila (RLS) en sus bases de datos. Si un fallo de código permite que un usuario de la aplicación web vea los chats o los datos personales de otro, puede suponer una infracción del RGPD (artículo 25, protección de datos desde el diseño y por defecto, y artículo 32, seguridad del tratamiento).
Falta de DPAs, LOPDGDD y textos legales
Integrar APIs de terceros (como los modelos de OpenAI, Anthropic o Google Gemini) requiere firmar un DPA (Data Processing Agreement) o Contrato de Encargado de Tratamiento con dichos proveedores. Un particular que trata datos personales de usuarios sin Política de Privacidad ni las garantías del RGPD y la LOPDGDD, y que los envía a servidores externos sin contrato de encargo, incumple la normativa de protección de datos.
¿Existe penalización real?
Rotundamente sí. La Agencia Española de Protección de Datos (AEPD) sanciona las infracciones independientemente de si el creador es una multinacional o un particular en su casa. Las "buenas intenciones" no eximen de la responsabilidad legal. Además, al poner ese SaaS a disposición de terceros con su nombre o marca, aunque sea de forma gratuita, el particular asume el rol de proveedor bajo el EU AI Act, exponiéndose a las multas de la normativa europea.
¿Qué empresas están obligadas a documentar el uso de IA?
Cualquier organización — desde una pyme hasta una multinacional, pasando por autónomos y administraciones públicas — que actúe como proveedor o deployer de un sistema de IA en su actividad profesional puede tener obligaciones, cuya intensidad varía según el nivel de riesgo del sistema (para el riesgo mínimo, el Reglamento no exige documentación específica):
- Riesgo mínimo: sin obligaciones específicas más allá de las medidas de alfabetización en IA (Art. 4).
- Sistemas con obligaciones de transparencia (Art. 50): chatbots, contenido sintético, ultrafalsificaciones, reconocimiento de emociones o categorización biométrica.
- Alto riesgo (Anexo III): documentación técnica detallada según el Artículo 11, registro de logs conforme al Artículo 12, y obligaciones específicas de vigilancia para el deployer según el Artículo 26.
- Riesgo inaceptable: prohibición directa (Art. 5), sin margen de documentación posible.
Aquí no importa el tamaño de la empresa: una pyme que usa un sistema de cribado de currículums con IA tiene las mismas obligaciones documentales que una gran corporación, como explicamos en nuestro artículo sobre filtrado de CVs con IA y el Anexo III.
¿Cómo se diferencia la documentación de un proveedor y la de un deployer?
Saber si tu organización actúa como proveedor o deployer —o ambos a la vez— determina qué debes documentar:
- Un proveedor de un sistema de alto riesgo debe generar documentación técnica exhaustiva (Art. 11) antes de poner el sistema en el mercado.
- A un deployer le conviene documentar cómo usa el sistema, qué medidas de supervisión humana aplica y cómo informa a los afectados, aunque el art. 26 no le impone una documentación técnica equivalente a la del proveedor.
Muchas empresas que integran una API de terceros terminan asumiendo responsabilidades de ambos roles, un tema que desarrollamos en detalle en ¿Proveedor o deployer al integrar una API de IA?.
¿Cuándo hay que empezar a documentar el uso de la IA?
El calendario, tras el paquete Omnibus (Reglamento UE 2026/1744), es el siguiente:
- Desde el 2 de agosto de 2025: obligaciones de los proveedores de modelos de IA de uso general (GPAI) y normas de gobernanza.
- Desde el 2 de agosto de 2026: obligaciones de transparencia del Artículo 50 (chatbots, deepfakes, contenido sintético).
- 2 de diciembre de 2026: plazo para que los sistemas que generan contenido sintético introducidos en el mercado antes del 2 de agosto de 2026 apliquen el marcado técnico (legible por máquina) del Art. 50.2; los nuevos deben cumplirlo desde el 2 de agosto de 2026.
- 2 de diciembre de 2027: obligaciones de alto riesgo del Anexo III.
- 2 de agosto de 2028: obligaciones de alto riesgo del Anexo I (productos regulados).
El Artículo 4 sobre alfabetización en IA ya está en vigor y aplica a proveedores y deployers, independientemente del nivel de riesgo del sistema, como detallamos en Art. 4 alfabetización IA: qué exige a una pyme que usa ChatGPT.
¿Cómo puede una empresa empezar a documentar su uso de la IA?
Documentar no significa redactar un PDF genérico: implica inventariar qué sistemas de IA usa la organización, clasificar su nivel de riesgo, identificar el rol (proveedor/deployer) y generar la evidencia exigida por cada artículo aplicable.
Con la herramienta de autoevaluación de AICONTEXT las empresas pueden generar su AI Context Brief y estructurar esta documentación de forma ordenada, alineada con los plazos reales del Reglamento.
La conclusión práctica es sencilla: el EU AI Act no persigue al usuario doméstico de IA, pero sí exige a toda organización profesional —sin importar su tamaño— un nivel de documentación proporcional al riesgo del sistema que utiliza. Anticiparse a esos requisitos es la diferencia entre una adaptación ordenada y una carrera de última hora.